セキュリティ2026.10.08
情報流出の相次ぐ発表はAIのせいか|専門家の見方と今できること
- 時点
- この記事は2026年10月8日時点の公表情報をもとにしています。各社の調査は続いており、件数や原因は今後変わる可能性があります。
9月の終わりから、情報流出のお知らせが続いています。焼肉きんぐ、タイムズカー、ミスターマックス。ふだん使っているサービスの名前もあるかもしれません。
AIで攻撃が強くなったのではないか。そうみる専門家もいます。ただ、今わかっている事実からは、AIのせいだとは言い切れません。
攻撃にAIが使われたと公表した被害企業は、1社もありません。分かっているのは、原因が公表された例では、管理用の認証情報や脆弱性が入口になり、契約終了後も残っていたデータや、攻撃された委託先から漏れた例もあることです。
図1|1つの発表で1,000万件を超えるものや、数百の組織に影響したものもあります
数え方は会社ごとに違うため、合計していません。
焼肉きんぐ
1,078万8,963
件(公式アプリ)
出典:物語コーポレーション(10月5日)、パーク24 第2報(9月28日)、IDCフロンティア(10月7日。ランサムウェアの被害)の各公式発表。日付は2026年。
この記事でわかること
- 2026年9月下旬から10月上旬に、何が起きたのか
- AIとの関係について、専門家の見方がどう割れているか
- 公的機関の注意喚起と、個人と会社が今日からできること
最終更新日:2026年10月9日(内容は10月8日時点)
※この記事は、各社の公式発表と報道をもとに書いています。公式発表が無い内容は、出どころの媒体名を本文に書いています。
9月下旬から、焼肉きんぐ・タイムズカーなど流出の発表が相次ぎました
2026年9月下旬から10月上旬にかけて、1万件台から1,000万件を超えるものまで、流出の発表が続きました。主なものは次のとおりです(いずれも各社の公式発表)。
表1|主な流出・漏えいのおそれの発表(2026年10月8日時点)
太字が、各社が発表した件数・人数です。発表日の順に並べています。
タイムズカー
(パーク24) |
約660万アカウント
うち約160万件で、免許証画像などの本人確認書類(9月28日・29日発表) |
焼肉きんぐ
(物語
コーポレーション) |
1,078万8,963件
公式アプリ。会員番号・氏名(アプリ登録名)・メール・電話番号。パスワードは漏えいなし(10月5日発表) |
GMO infoQ
(GMOリサーチ
&AI) |
最大94万8,498件
住所・生年月日・暗号化パスワード等を含む(10月5日発表) |
セイコーマート
アプリ |
57万4,647人
公式は「閲覧」と表現(10月5日発表) |
| ミスターマックス |
流出の可能性がある対象 最大173万5,154人
情報の一部が外部に流出したことを確認。会員ID・氏名・メール・電話番号(10月6日発表) |
旭化成
セラピューティクス |
医療従事者 約51.4万名
ほかにメール等・従業員の情報も。委託先の会員データベースへの攻撃(10月6日発表) |
i-ask
(スカラ) |
延べ71万3,126件
最大5社分。重複を含む(10月6日発表) |
| 楽天ドライブ |
15,382アカウント
保存データ(写真・文書など)(10月6日発表) |
ローソン
(ローソンID) |
215万5,345件
公式の表記は「対象人数」。メールアドレス・氏名など。別にアプリ予約26件(10月8日発表) |
| 第一興商 |
約872.4万件(漏えいのおそれ)
委託先で漏えいのおそれ。お客様情報 約863.1万件(重複除く)、従業員情報 約9.3万件。実際に漏えいした事実は確認されていない(10月8日発表) |
出典:各社の公式発表(2026年9月28日〜10月8日)。単位は各社の表記のままです。
この記事で確認できた全件(71件)は、記事の末尾の一覧にまとめています。
数え方は「件」「人」「アカウント」と会社ごとに違います。この記事では件数を合計しません。
10月7日には、IDCフロンティアのクラウドサービス「IDCFクラウド」がランサムウェアの被害を受けました。ランサムウェアとは、データを使えなくして身代金を求める攻撃です。
東京商工リサーチは、上場企業とその子会社の漏えい・紛失を集計しています(出典:東京商工リサーチ、2026年10月7日)。
図2|1回で100万件以上の個人情報が漏れた事故は、2026年に前年を超えました
「100万件以上」は、1回の事故で漏えい・紛失した個人情報の件数です。上場企業とその子会社で、その規模の事故が何回あったかを数えています。
1回で100万件以上
漏れた事故の数
6 → 10
2025年(1年間)
→ 2026年
(10月5日まで)
1回で1,000万件以上
漏れた事故の数
3 → 3
2012〜2025年
(14年間)
→ 2026年
出典:東京商工リサーチ(2026年10月7日)。100万件以上の2026年は10月5日時点。単位は出典の表記のまま(100万件以上は2025年が「回」、2026年が「件」。1,000万件以上はどちらも「回」)。
木原稔官房長官は10月6日の会見で、相次ぐ情報流出事案について「関連性があるかは明らかではない」と述べました。政府として、攻撃の手口や傾向を分析していると説明しています(テレビ朝日・ABEMA TIMESによる)。
JPCERT/CCが10月8日に注意喚起を出しました
2026年10月8日、JPCERT/CCは「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030)を出しました。国家サイバー統括室も同じ日に、公式X(@cyber_forecast)でこの注意喚起を紹介しています。
注意喚起は、「直近2026年9月前後で国内組織における不正アクセスによる個人情報等の漏えい被害が相次いでいます」としています。ただし、把握している情報は「限定的かつ断片的」だと断っています。
確認されている手口として、注意喚起は次の3つの型を挙げています。
図3|JPCERT/CCが挙げた手口は、3つの型
すべての事案で同じ手口が使われたとは示されておらず、社名やAIについての記述もありません。
- ケースA
- すでに知られている脆弱性を探して攻撃
さまざまなソフトの既知の脆弱性を探し、攻撃を試す
- ケースB
- APIを通じた不正な操作
APIは、システム同士をつなぐ窓口
- ケースC
- Metabaseの脆弱性を悪用
データを集計・可視化するBIツールの、SQLインジェクションの脆弱性
出典:JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030、2026年10月8日)。
SQLインジェクションとは、入力欄などからデータベースに不正な命令を送り込む手口です。
注意喚起によると、外から不特定多数がアクセスすることを想定していないシステムも被害に遭っています。BIツールや、従業員向けの管理システムなどです。
注意喚起には、次の断り書きもあります。「すべての事案で同一の攻撃手法が使用されていることを示すものではありません」。被害を受けた会社の名前は書かれておらず、どの型がどの会社に当たるかも示されていません。AIについての記述もありません。
表2|9月下旬から10月8日まで、発表が続きました
この記事に出てくる日付と出来事だけを、日付順に並べています。
| 9月11日 |
デジタル庁が、VPN機器の脆弱性を突かれたと公表 |
| 9月21日 |
手間いらずを使う宿泊施設の予約者に、不審なメッセージ(手間いらずとの関係は調査中) |
| 9月25日 |
両毛システムズが第3報(漏えいしたおそれ) |
| 9月28日 |
集英社、手間いらずが公表
タイムズカーが約660万アカウントを公表
大東ガス、伊勢崎市、長野都市ガスが、委託先(両毛システムズ)経由で公表 |
| 9月29日 |
タイムズカーが、うち約160万件で本人確認書類と公表 |
| 9月30日 |
吉野家ホールディングスほかがApplyNowの件を公表
日本経済新聞社の社員のMicrosoft 365から、なりすましメール約9,000件 |
| 10月2日 |
JOGMEC、池上通信機(続報)、サミーネットワークスなどが公表 |
| 10月2〜3日 |
i-ask、GMO infoQ、焼肉きんぐ、アクティブ、ミスターマックスで、侵入や検知の時期が重なる(同じ攻撃者を示す公表はない) |
| 10月5日 |
焼肉きんぐが公表
GMO infoQが公表
セイコーマート(アプリ)が第四報
四国銀行、マガジンハウスが公表 |
| 10月6日 |
ミスターマックス、旭化成セラピューティクス、i-ask、楽天ドライブ、アクティブが公表
木原稔官房長官が会見
岩手銀行が、大和証券の委託先の件で影響の可能性を掲載 |
| 10月7日 |
IDCFクラウドがランサムウェアの被害
東京商工リサーチの集計 |
| 10月8日 |
JPCERT/CCが注意喚起(国家サイバー統括室が公式Xで紹介)
ローソンが公表
第一興商が、委託先での漏えいのおそれを公表 |
出典:各社・各機関の公式発表、東京商工リサーチ、テレビ朝日・ABEMA TIMES(官房長官会見)。日付は2026年。
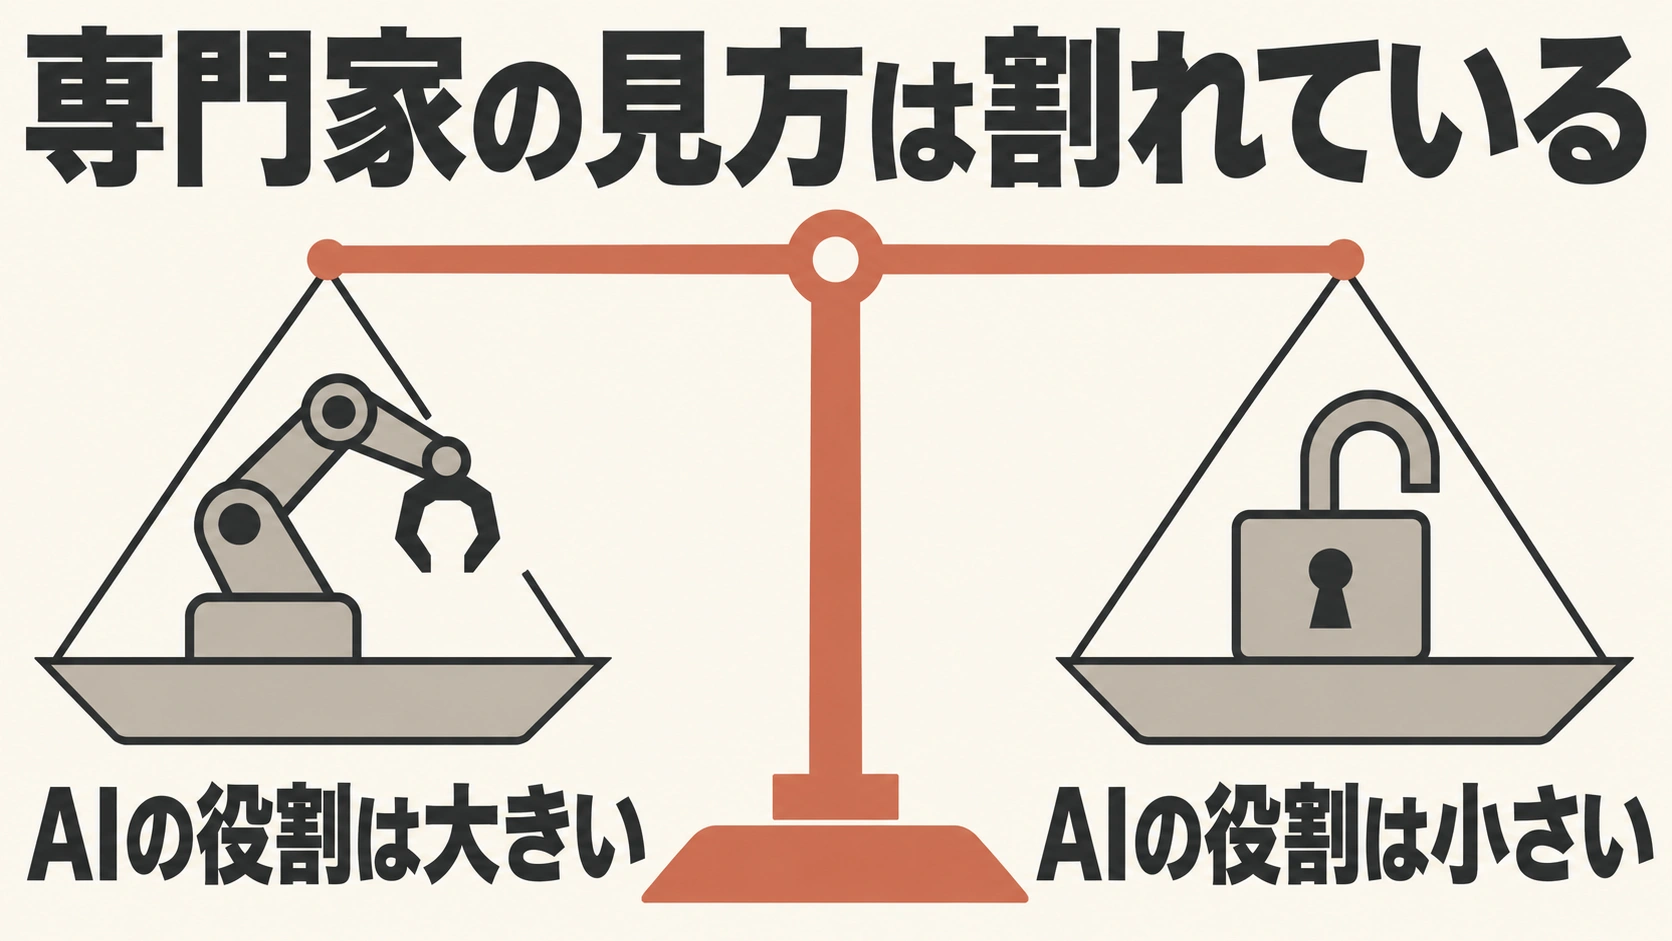
情報漏洩とAIの関係は、専門家の間でも見方が割れています
今回の流出がAIによる攻撃かどうかは、わかっていません。攻撃にAIが使われたと公表した被害企業はありません。
10月2日から3日にかけて、複数の会社で侵入や検知の時期が重なりました。i-ask、GMO infoQ、焼肉きんぐ、アクティブ、ミスターマックスです。ただし、同じ攻撃者によるものだと示す公表はありません。
10月8日には、マクニカ、伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジーの3社の専門家が合同で見解を出しました。7月以降の81事案を分析し、攻撃にAIが使われているかについて「断定できるログや痕跡は確認されていない」としたうえで、「AIの活用を否定する方が難しい状況」だとしています(ITmedia AI+、10月8日)。
図4|AIの役割をどうみるか、専門家の見方は割れています
同じ攻撃者によるものだと示す公表はありません。
AIの役割は大きいとみる
- 増田氏
- 「かなり多い。いきなり増えたと感じる」
日本プルーフポイント
AIが穴を探し、不正アクセスに使われている可能性も指摘
- 瀬治山氏
- 「AIを活用している可能性がかなり高い」
マクニカ
人間なら2〜3週間かかる作業が、短期間に広く行われているとみる
- 3社合同
- 「否定する方が難しい状況」
マクニカ、伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジー
7月以降の81事案を分析。ただし「断定できるログや痕跡は確認されていない」とする
AIの役割は小さいとみる・判断を控える
- 高倉教授
- 「大きな役割は果たしていなかった」
国立情報学研究所(NII)
全文は「攻撃の自動化にAIが使われたとは思いますが、大きな役割は果たしていなかった。言い換えると、対策が不十分だったと考えています」
- 倉持CTO
- 公表情報だけでは判断できない
ラック
「同一の攻撃者や単一の攻撃キャンペーン」とは判断できず、「各社の調査や情報開示の時期が9月末に重なった面が大きい」とする
出典:増田幸美氏は日本テレビ(10月6日)。瀬治山豊氏はめざましmedia(10月7日)、FNN(10月6日)、朝日新聞(10月2日)。高倉弘喜教授はASCII.jp(10月5日)。倉持浩明CTOはITmedia(10月6日)。3社合同の見解はITmedia AI+(10月8日)。日付は2026年。
AIで攻撃が速くなっている、という指摘はあります
今回の事件とは別に、AIで攻撃が速くなっているという指摘も出ています。ここでいう脆弱性とは、システムに残っている、侵入できる穴のことです。
- 日立の具志香菜子氏は、同社の見方を次のように説明しています。「AIの進化により脆弱性の公表から悪用までの時間は数週間から数時間へと縮まり、攻撃の量・速度ともに一段上がったと捉えている」(ITmedia AI+、10月8日)。
- ラックの倉持氏も、中長期的にはAIで攻撃の準備と実行に必要な時間や専門性が下がる影響は無視できない、としています(ITmedia、10月6日)。
- IPAの「情報セキュリティ10大脅威2026」では、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて入りました。ただし解説書には「従来と変わらないサイバー攻撃がAIによって半自動化・高速化されているといったものに留まります」とあります(出典:IPA、2026年1月29日)。
海外では、AIが攻撃に使われた例も報告されています。Anthropicは2025年11月13日、中国の国家支援集団と高い確度で判断した集団がClaude Codeを悪用したと公表しました。約30の組織が標的になり、作業の80〜90%をAIが実行したとしています。Gambit Securityも9月22日、1人の運用者がオープンソースのAIエージェント3つを使い、少なくとも27社を侵害した例を報告しました。標的は米国中心で、日本企業の被害は記載されていません。
今のところ「AIのせいだ」と言い切れる材料はありません。言えるのは、AIで攻撃が速くなっているという指摘がある、というところまでです。
原因が公表された例では、管理用の認証情報と脆弱性が入口でした
原因が公表された例では、管理用の認証情報やソフト・機器の脆弱性が入口になっていました。この記事では、残っていたデータと委託先についても取り上げます。
一方で、原因や侵入経路を公表していない会社や、調査中の会社も多くあります。焼肉きんぐ、タイムズカー、セイコーマート、IDCFクラウドなどです。ここで取り上げるのは、公表された範囲の話です。
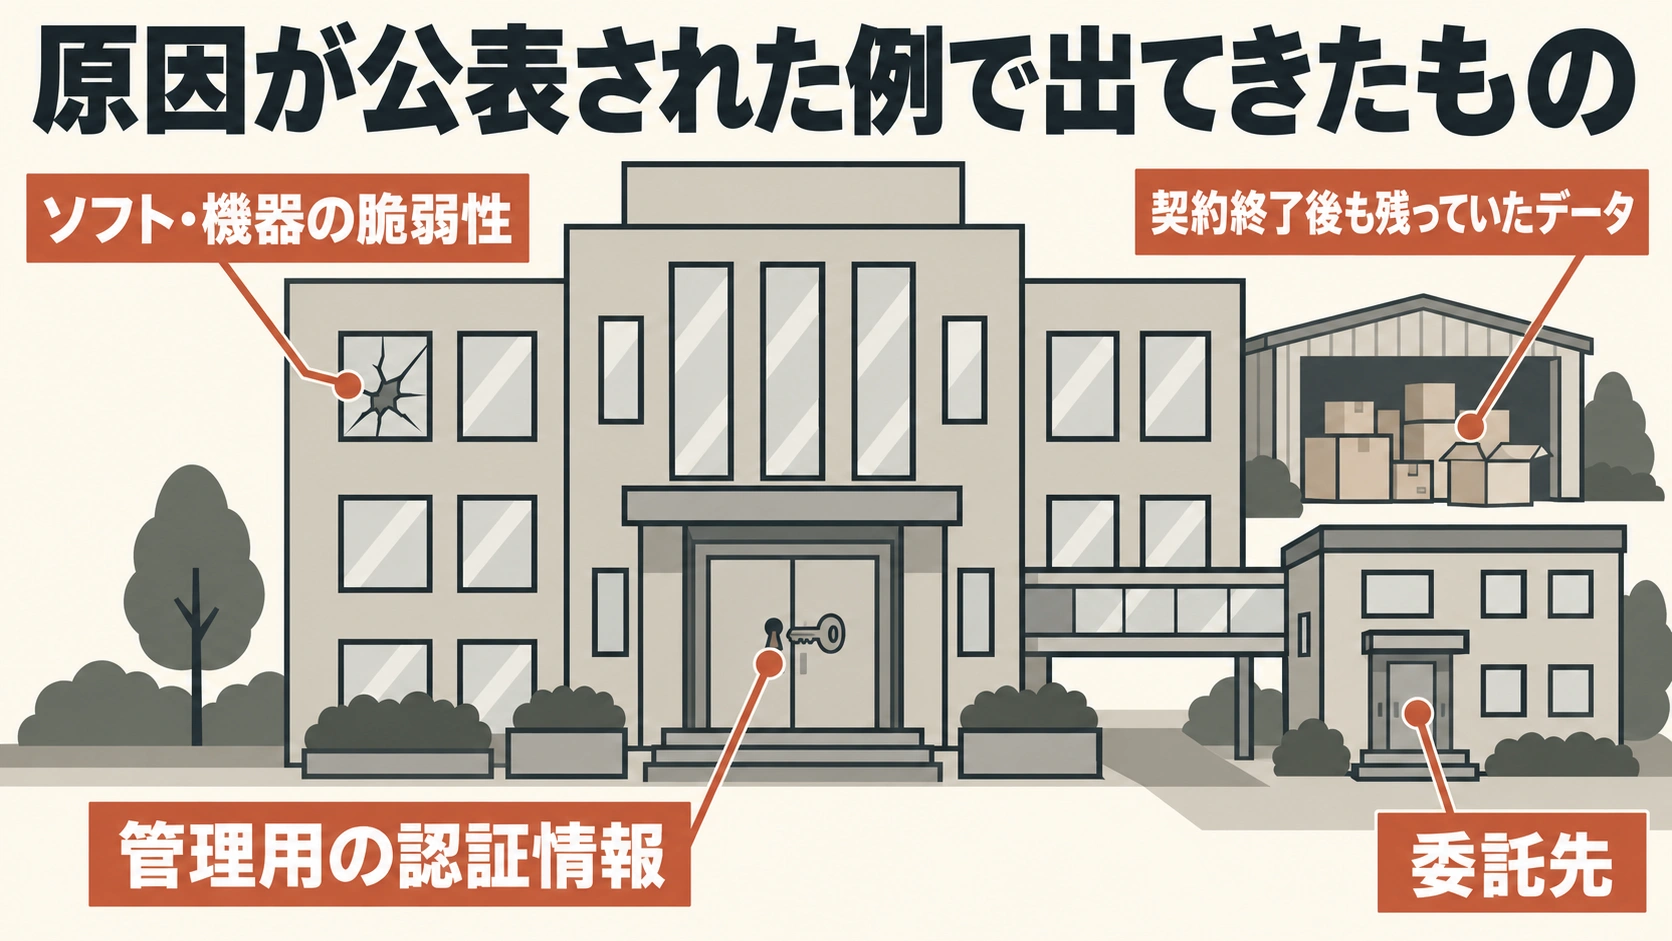
表3|公表された入口・手口(認証情報・脆弱性・委託先など)
焼肉きんぐ、タイムズカー、セイコーマート、IDCFクラウドなどは、原因や侵入経路を公表していないため載せていません。
| 楽天ドライブ |
認証情報
管理用アカウントの認証情報を、第三者に不正に取得された(10月6日) |
i-ask
(スカラ) |
認証情報
管理サイトへの不正ログインと、不正プログラムの設置(10月6日) |
| 集英社 |
認証情報
「CMSの設定不備に起因するAPI認証情報を狙った攻撃」で、特権ユーザー(強い権限を持つ利用者)を不正に作られた(9月28日) |
| 両毛システムズ |
認証情報
VPN(ネットワーク接続機器)のアカウントを悪用され、社内ネットワークに侵入(9月25日) |
アスクル
(2025年10月) |
認証情報
「例外的に多要素認証を適用していなかった業務委託先に付与していた管理者アカウント」(2025年12月12日) |
アサヒ
(2025年9月) |
認証情報
拠点のネットワーク機器を経由して「パスワードの脆弱性をついて管理者権限を奪取」(2026年2月18日) |
| GMO infoQ |
脆弱性
ソフトの脆弱性(10月5日) |
| ApplyNow |
脆弱性
データ分析ツールの脆弱性(吉野家ホールディングスほか、9月30日) |
| デジタル庁 |
脆弱性
VPN機器の脆弱性。保守運用担当者のアカウントが使われた(9月11日) |
旭化成
セラピューティクス |
委託先
委託先の会員データベースへの攻撃(10月6日) |
| 第一興商 |
委託先
委託先の従業員の端末がマルウェアに感染(10月8日)。漏えいは確認されていない |
| ミスターマックス |
手口のみ
「サービスを構成するソフトウェアの機能を不正に利用」(10月6日) |
アクティブ
(冷凍食品
メーカー) |
手口のみ
10月2日にSQLインジェクション。不正に作られた管理者アカウントを経由して、最大54,916件が対象(10月6日) |
| ローソン |
手口のみ
「ローソンアプリに関連するシステムが不正に利用されたことにより発生したものと考えられます」。アプリ上で本人に情報を表示するためのセキュリティ機構が、第三者による不正アクセスを受けたとしている。不正アクセスの時期は、ローソンIDが9月12日から14日、アプリ予約が9月17日(10月8日) |
出典:各社・各機関の公式発表(かっこ内は公表日。年の記載がないものは2026年)。「手口のみ」は、入口ではなく手口だけが公表された例です。
管理用の認証情報が狙われました
認証情報とは、IDやパスワードなど、本人だと証明するための情報です。
- i-askでは10月2日夜から3日朝にかけて、管理サイトへの不正ログインと不正プログラムの設置がありました。スカラは事件後の対策として、「多要素認証の導入、環境間の分離など」を挙げています(10月6日)。
過去の事件でも、同じ型の説明がありました(表3のアスクル、アサヒ)。アスクルは、業務委託先に渡していた管理者アカウントのIDとパスワードが漏れ、不正に使われたと説明しています(アスクル、2025年12月12日)。
ソフトや機器の脆弱性が使われました
- GMO infoQは、ソフトの脆弱性が原因でした。611件・286万9,500円分のポイントがAmazonギフトコードに不正交換され、全額補填されています(10月5日)。
- 採用管理プラットフォームのApplyNowでは、データ分析ツールの脆弱性が使われました。攻撃期間は8月9日から9月7日です(吉野家ホールディングスほか、9月30日)。
- デジタル庁は9月11日、VPN機器の脆弱性を突かれたと公表しました。VPN機器とは、社外から社内のネットワークにつなぐための機器です。保守運用担当者のアカウントが使われ、職員などの約24.6万件が対象になりました。
契約終了後も、データが残っていました
ApplyNowでは、吉野家・はなまるの応募者5,366件と、採用担当のアカウント418件が漏れました。契約は2024年6月に終わっていましたが、データが残っていました(吉野家ホールディングスほか 9月30日、ITmedia NEWS 10月1日)。
タイムズカーについては、免許証などの画像を退会から7年保管していたと、テレビ朝日などが報じています。
委託先やクラウドが攻撃され、利用する会社や自治体に影響が出ました
- i-askの流出では、大和証券の約11万人、シチズンの約10万人、損保ジャパンの延べ約6万件など、最大5社に影響が出ました(スカラ、10月6日)。
- 岩手からは、大和証券と包括的業務提携を結ぶ岩手銀行も、大和証券の外部委託先への不正アクセスにより、自行のお客さまの情報が漏洩した可能性があると公表しました(岩手銀行、10月6日掲載)。対象の件数は公表されていません。
- IDCFクラウドの被害は、495の企業・自治体に影響しました(IDCフロンティア、10月7日)。
- 第一興商は、委託先の日本コロムビアグループで従業員の端末がマルウェアに感染し、約872.4万件の個人情報が漏えいしたおそれがあると公表しました。現時点では、実際に外部へ漏えいした事実や不正利用は確認されていないとしています(第一興商、10月8日)。
前の章で紹介した高倉弘喜教授は、今回について「対策が不十分だったと考えています」と述べています。
- 補足
- 古い部品の話について
ITジャーナリストの山口健太氏は、タイムズのサイトで「Seasar」「Teeda」「jQuery 1.2.6」が外から確認できたと書いています(Yahoo!エキスパート、9月29日)。Seasar2は、Seasar公式サイトで2016年9月26日にサポート終了とされています。ただしパーク24は詳しい回答を控えています。これらの部品が侵入の原因だとは言えません。
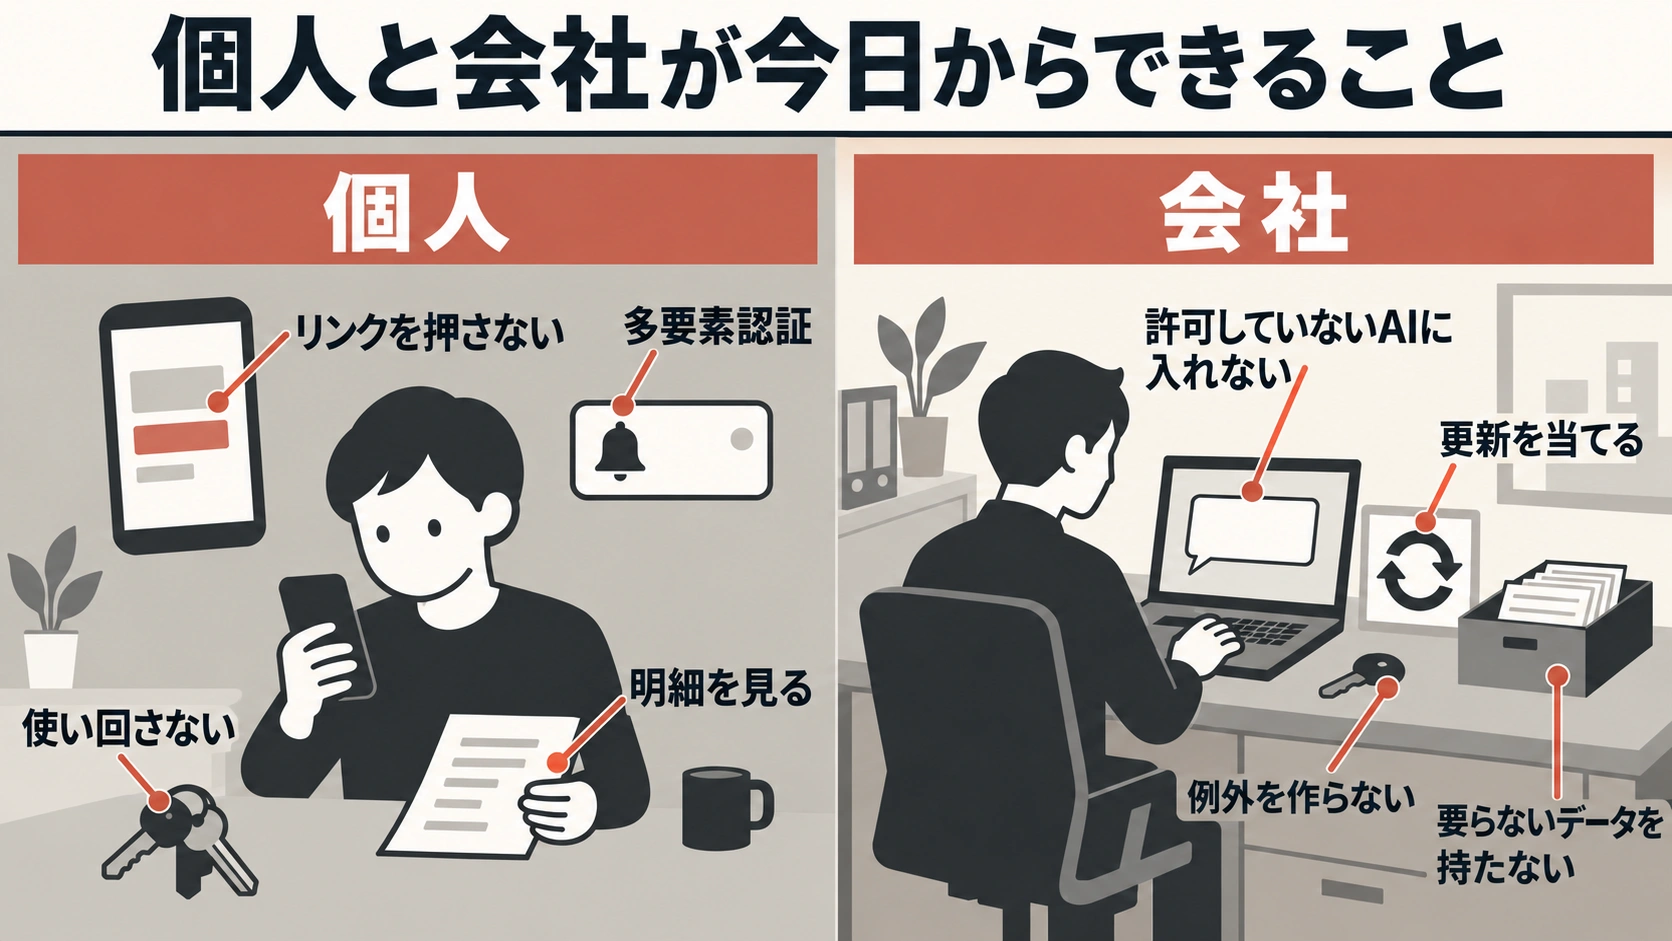
個人は流出を防げません。でも二次被害は防げます
預けた先から漏れる情報は、個人では止められません。止められるのは、その後の被害です。木原官房長官も10月6日の会見で、パスワードの使い回しをやめること、多要素認証を使うこと、不審なメールに注意することを呼びかけました(テレビ朝日・ABEMA TIMESによる)。
図5|個人が今日からできる5つ
流出は止められなくても、その後の被害は止められます。
- 01
- 本物っぽい連絡ほど疑う
リンクは押さず、公式アプリや自分で調べた窓口から確かめる
- 02
- パスワードを使い回さない
1か所で漏れても、ほかのサービスに広がりにくくなる
- 03
- 多要素認証をオンにする
パスワードが漏れても、それだけでは入られにくくなる
- 04
- 明細とポイントを見る
カードの明細とポイントの残高を、いつもよりこまめに
- 05
- 更新を後回しにしない
流出とは別の、日頃の基本。国家サイバー統括室も公式Xで、更新情報を日頃から紹介
出典:木原稔官房長官の会見(テレビ朝日・ABEMA TIMESによる、2026年10月6日)ほか、この章の各項目に記載。
本物っぽい連絡ほど疑う
手間いらずは、宿泊施設向けのサイトコントローラーです。複数の予約サイトの在庫・料金・予約を、まとめて管理するサービスです。9月21日の深夜から、予約者にWhatsAppなどで不審なメッセージが届きました。名前や宿泊日が入った例を、宿泊施設側が公表しています。手間いらずは「宿泊者情報の一部が閲覧・取得された可能性を否定できない」としていますが、メッセージとの関係は調査中です(手間いらず、9月28日)。
日本経済新聞社では9月30日、社員のMicrosoft 365から、なりすましメールが約9,000件送られました(日本経済新聞社、10月4日)。
名前が合っている、知っている会社から届いた。それだけでは、本物の証拠になりません。届いたリンクは押さず、公式アプリや自分で調べた窓口から確かめてください。岩手銀行も、大和証券や関係者を装った電話やメールに注意し、取引用のIDやパスワード、暗証番号などを教えないよう呼びかけています。
会社でAIを使うなら、使ってよいAIと入れてはいけない情報を先に決めておく必要があります
流出の原因がAIかどうかとは別に、社内でAIを使う側の決めごとは、会社が自分で決められます。
AIのリスクは、攻撃する側だけの話ではありません。RIZAPの公表によると、委託先の社員が「利用を許可していない AI サービス」に、疾患情報を含む個人情報を入力していました(RIZAP、9月3日)。委託元の全国土木建築国民健康保険組合の公表によると、対象は19,996名です。
AIの章で触れたIPAの「情報セキュリティ10大脅威2026」でも、「AIの利用をめぐるサイバーリスク」が組織編の3位に初めて入っています(IPA、2026年1月29日)。
会社は、アカウント・更新・公開範囲・データの持ち方を見直せます
会社としてできることは、むずかしい技術の話だけではありません。今回の事件と過去の公式発表、JPCERT/CCの推奨対策から、次のことが言えます。
図6|会社が見直せる4つのこと
アカウント、更新、公開範囲、データの持ち方です。
- 01
- 「この人だけ例外」のアカウントを作らない
管理画面や管理者アカウントには、例外を作らずに多要素認証をかける。委託先やクラウドの管理画面も同じです
- 02
- アップデートを当てる
「既知の脆弱性の影響を受けるバージョンで運用している場合は、修正済みのアップデートを適用する」
- 03
- 使っていない管理機能を、インターネットに出さない
「業務上必要のないサービスや機能(管理機能など)がインターネットに公開されている場合、公開を停止する」
- 04
- 要らないデータを持たない
「法令や契約等で定められた保存期間を過ぎたデータや利用目的を終えたデータを残さない」
出典:01の根拠はアスクルの公表(2025年12月12日)。02〜04はJPCERT/CCの推奨対策の原文(JPCERT-AT-2026-0030、2026年10月8日)。
社内で使っているソフトや機器が、古いバージョンのままになっていないか。社内向けのつもりのシステムが、外から見える状態になっていないか。まずはそこから確かめてください。
契約が終わったデータ、退会した人の書類の画像。持っている限り、漏れる可能性は残ります。何を、いつまで持つのかを決めておくことが大切です。
よくある質問
Q.今回の情報流出は、AIによる攻撃ですか?
わかっていません。攻撃にAIが使われたと公表した被害企業はありません。専門家の見方も、AIの役割を大きいとみる意見と、小さいとみる意見に分かれています。
Q.一連の流出は、同じ犯人によるものですか?
同じ攻撃者によるものだと示す公表はありません。ラックの倉持浩明CTOは、公表情報だけでは判断できないとしています。各社の調査や開示の時期が9月末に重なった面が大きい、という見方です(ITmedia、10月6日)。
Q.自分の情報が漏れていたら、何をすればいいですか?
届く連絡を疑い、リンクは押さずに公式の窓口から確かめてください。パスワードを使い回していたら変更し、多要素認証をオンにします。カードの明細とポイントも確認してください。
Q.多要素認証とは何ですか?
パスワードに加えて、スマホに届く番号など、もう1つの確認を求める仕組みです。パスワードが漏れても、それだけでは入られにくくなります。
Q.会社でAIを使うのは危ないですか?
問題になったのは、許可していないAIに個人情報を入れたことです。RIZAPの例では、委託先の社員が、利用を許可していないAIサービスに個人情報を入力していました。使ってよいAIと入れてはいけない情報を、先に決めておくことが大切です。
Q.AIで攻撃は速くなっていますか?
そうした指摘はあります。日立の具志香菜子氏は、AIの進化で脆弱性の公表から悪用までの時間が「数週間から数時間へと縮まり」、攻撃の量・速度ともに一段上がったと捉えていると説明しています(ITmedia AI+、10月8日)。
情報漏洩・流出の一覧(9月20日〜10月8日に公表された71件)
流出を確認したものだけでなく、漏えいのおそれや可能性の発表も含みます。件数の単位は各社の表記のままで、合計はしていません。全件を保証するものではなく、公式発表、または報道で確認できたものに限っています。報道によるものは、行の中にそう書いています(71件、公表日順)。
| 9月24日 |
EPARKリラク&エステ(PeakManager)
約2,218万レコード(人数への換算は困難と説明)
外部への転送を確認(第二報)。不正アクセス。経路・手法は非公表 |
9月24日
10月2日 |
池上通信機
件数は精査中
保有していたと思われる情報が、攻撃者のリークサイトに公開されていることを確認。サーバーへの不正アクセスとファイル暗号化 |
| 9月25日 |
Helpfeel(Gyazo)
ユーザーに関するデータ 約2,362万件(うち匿名ユーザー 約1,801万件)。削除済み画像のメタデータ 約1.74億件
外部に流出していたことを確認(第二報)。画像アップロードサーバの脆弱性を悪用 |
| 9月25日 |
ファインズ(予約システム)
1,536,322件
「情報漏えい」と公表(持ち出しの範囲は調査中)。第三者による不正アクセス |
| 9月25日 |
スマレジ(スマレジEC・リピート/B2B)
利用4社の環境(件数の記載なし)
閲覧または取得された可能性。ログイン機能の脆弱性(9月18日に修正) |
| 9月25日 |
東洋紡(東洋紡せんい)
不審メール 約1,500件を送信
メールアカウントへの不正アクセス。個人情報の漏えいの有無は調査中 |
| 9月25日 |
井筒まい泉(ApplyNow経由)
件数の記載なし
応募者の個人情報が外部に漏えい。委託先ApplyNowへの不正アクセス |
| 9月25〜29日 |
タイムズカー(パーク24)
約660万アカウント(退会者などを含む)。うち本人確認書類 約160万件
第三者に取得されたことを確認。経路は未公表 |
| 9月25日 |
両毛システムズ
件数は精査中
営業情報・取引情報・個人情報が漏えいしたおそれ(第3報)。VPN(ネットワーク接続機器)のアカウントを悪用され侵入。ランサムウェア攻撃 |
| 9月25日 |
レゴランド・ジャパン・ホテル
予約1,557件(氏名・メール・電話)
影響を受けた可能性のある予約。予約プラットフォームを運営するAmadeus社で不正アクセス |
9月26日
10月1日 |
ニッポンレンタカー(NRアプリ)
41名。別の手法で55名
閲覧されたおそれ。不正アクセス |
| 9月27日 |
東京地下鉄(メトポ)
配信停止中のメールアドレス 約59,000件
閲覧または取得された可能性。不正アクセス(詳細は調査中) |
9月27日
10月1日 |
スターツ出版(OZmall)
最大442,779名(初報は最大447,610名)
閲覧された可能性。海外からの大量の不正アクセス |
| 9月28日 |
集英社(HAPPY PLUS COMMUNITY)
ブロガー2,835名ほか(案件情報630件、メール情報11,237件、取引先一覧10,780件)
漏洩が判明。API認証情報を狙った攻撃 |
| 9月28日 |
手間いらず(TEMAIRAZU)
件数の記載なし
閲覧または取得された可能性を否定できない。不審メッセージとの関係は確認中 |
| 9月28日 |
大東ガス
約124,000件
外部へ流出した可能性。委託先(両毛システムズ)経由 |
| 9月28日 |
伊勢崎市
3,789件(児童生徒の学習用アカウント。パスワードを含む)
漏洩した可能性。委託先(両毛システムズ)経由 |
9月28日
10月5日 |
長野都市ガス
約3,600件(保安調査の結果)
外部へ流出した可能性。委託先(両毛システムズ)経由 |
| 9月29日 |
セイコーマート(アプリ)
574,647人(10月5日の第四報)
閲覧。アプリのサーバー経由で、会員情報サーバーへ不正アクセス |
| 9月29日 |
イープラス(スマチケ払戻し)
1,463件(うち口座情報を含む751件)
漏えいが判明。払戻し管理システムへの不正アクセス |
| 9月29日 |
日本郵便(郵便局アプリ)
お客さま情報69件(19名分)
不正に取得されたことが判明。外部からの不正アクセス |
9月29日
10月2日 |
ヤマト運輸(クロネコ代金後払い)
件数の記載なし(範囲は調査中)
漏えいした可能性。第三者による不正アクセス(9月28日に確認) |
| 9月29日 |
ユニリタ
件数は調査中
不正アクセスおよび情報の窃取を確認。社内文書管理システムへの不正アクセス |
| 9月29日 |
クオカード(LINE公式アカウントのキャンペーン)
件数は調査中
閲覧された、または流出した可能性。第三者による不正アクセス |
| 9月30日 |
VOISING
約17万件
漏えいを確認(第四報)。BIツールの既知の脆弱性 |
| 9月30日 |
吉野家HD・吉野家・はなまる(ApplyNow経由)
応募者5,366件、採用担当アカウント418件
漏えい。データ分析ツールの脆弱性。契約終了後もデータが残っていた |
| 9月30日 |
ジー・プラン(Gポイント)
会員識別子 最大約7万件
漏えいした可能性。外部からの不正アクセス |
9月30日
10月1日 |
佐川急便(お荷物問い合わせサービス)
約100日分の送り主・届け先の情報など(件数は調査中)
外部に流出した可能性。第三者による不正アクセス |
| 9月30日 |
修道学園
件数の記載なし(影響範囲は調査中)
外部に漏えいしたおそれ。サーバーへの不正アクセス |
9月30日
10月6日 |
関西国際大学(eポートフォリオ)
範囲・件数は調査中
複数ファイルが外部から取得されたことを確認。個人を特定できる情報かは確認中。不正アクセス |
| 9月30日 |
大阪市(児童いきいき放課後事業)
最大2,272名
漏えいした可能性(外部送信の痕跡は見受けられない)。委託先職員がサポート詐欺に遭い、遠隔操作アプリを導入 |
| 9月30日 |
名張近鉄ガス
約6,800件
漏洩した可能性。委託先(両毛システムズ)経由。報道による(日本経済新聞、9月30日) |
| 9月30日 |
新宮ガス
約1,460件
漏洩した可能性。委託先(両毛システムズ)経由。報道による(日本経済新聞、9月30日) |
| 10月1日 |
日本原子力研究開発機構(JRR-3研究支援サイト)
ファイル367件(175人分。うち6名はマイナンバーを含む)
外部に漏えいしたことを確認。研究支援サイトへの不正アクセス |
| 10月1日 |
らしんばん
件数の記載なし(9月14〜16日の利用者)
外部に漏えいした可能性。第三者による不正アクセス |
| 10月2日 |
第一生命(第一ライフグループ)
約12万名(従業員 約5万、退職者 約7万)
閲覧され、外部へ流出した可能性。第三者による不正アクセス |
| 10月2日 |
日本エネルギー経済研究所(続報)
パスポート情報13件。ほかにメールアドレス759件など
パスポート情報は漏えい、ほかは漏えいの可能性。Microsoft 365への不正アクセス |
| 10月2日 |
アバハウス
インターナショナル
件数の記載なし
漏えいした可能性。不正なログインを起点に、不正なプログラムを設置 |
| 10月2日 |
ワンダーテーブル(ApplyNow経由)
件数の記載なし
外部に流出したことが判明。委託先ApplyNowのデータ分析ツールの脆弱性 |
| 10月2日 |
東洋紡エムシー
従業員2名のメールアカウント
フィッシングで不正アクセス。漏えいの有無は調査中 |
| 10月2日 |
JOGMEC
役職員のメールアドレス 約1,100件/機構外のメールアドレス 約7,400件
漏えいした可能性。外部からの不正アクセス(調査中) |
| 10月2日 |
セーファーインターネット協会
件数は非公表
閲覧または取得された可能性(実際の閲覧・取得は未確認)。利用する「さくらのレンタルサーバ」への不正アクセス |
| 10月2日 |
藤田観光(ホテルの一部)
件数は非公表
漏えいした可能性。予約管理システム(手間いらず「TEMAIRAZU」)への不正アクセス |
| 10月2日 |
サミーネットワークス(777CON-PASS)
対象件数は調査中
個人情報が流出した可能性(続報)。ログイン用メール・パスワード・氏名・顔画像は流出していない |
| 10月2日 |
ムーンスター(オンラインストア)
件数は非公表
漏えいした可能性(カード番号とパスワードは対象外)。報道による(FASHIONSNAP 10月3日、ITmedia) |
| 10月4日 |
日本経済新聞社
Microsoft 365:なりすましメール約9,000件の送信先の氏名・メールアドレスなど。Google Workspace:1,646人分
漏洩したとみられる/漏洩した疑い。第三者による不正ログイン |
| 10月4日 |
日経BP
個人名・メールアドレス26件
漏えいした恐れ。フィッシングで認証情報を入手された |
| 10月5日 |
焼肉きんぐ(物語コーポレーション)
1,078万8,963件
漏えいが判明。第三者による不正アクセス |
| 10月5日 |
GMOリサーチ&AI(infoQ)
最大94万8,498件
外部に持ち出されたことを確認。ソフトウェアの脆弱性 |
| 10月5日 |
大和証券(委託先スカラ)
約22万件(うち顧客 約11万名)
漏洩した可能性。委託先サーバーへの不正アクセス |
| 10月5日 |
ホワイトエッセンス
約105万アカウント(加盟院関係者・本部社員等を含む全体数)
外部に持ち出されたことが判明。予約サイトの脆弱性を起点に不正アクセス |
| 10月5日 |
大起水産(公式アプリ)
174,933人(退会者を含む)
漏えいした可能性を否定できない。漏えいの事実は確認されていない |
| 10月5日 |
大阪公立大学
少なくとも約13万人分を保管していたシステム
流出の有無は調査中。ランサムウェア。大学の発表を報じたMBS・共同通信で確認 |
| 10月5日 |
四国銀行(大和証券経由)
件数の記載なし
漏洩した可能性。大和証券の外部委託先への不正アクセス |
| 10月5日 |
マガジンハウス(オンラインショップ)
件数は調査中(2007年〜2026年8月1日の利用者)
外部に流出。Eストアー「ショップサーブ」への不正アクセス |
| 10月6日 |
スカラコミュニケーションズ(i-ask)
最大5社・延べ713,126件(重複あり)
漏えいした可能性。管理サイトへの不正ログイン |
| 10月6日 |
シチズン時計(i-ask経由)
約10万名
漏えいの可能性。委託先サーバーへの不正アクセス |
| 10月6日 |
岩手銀行(大和証券経由)
件数の記載なし
漏洩の可能性。大和証券の外部委託会社での不正アクセス |
| 10月6日 |
ミスターマックス
流出の可能性がある対象 最大1,735,154人
情報の一部が外部に流出したことを確認。ソフトウェアの機能を不正に利用 |
| 10月6日 |
楽天ドライブ
15,382アカウントの
保存データ
取得・閲覧を確認。管理用アカウントの認証情報を不正に取得 |
| 10月6日 |
旭化成セラピューティクス(Pharma DIGITAL)
医療従事者 約51万4,000名
ほかにメール等、従業員
委託先の会員DBへの不正アクセス。閲覧または取得された可能性 |
| 10月6日 |
アクティブ(通販サイト)
最大54,916件
漏えいした可能性。SQLインジェクション |
| 10月6日 |
ニモカ(利用履歴照会)
521件
漏えいが判明。公開Webサービスへの不正アクセス |
| 10月6日 |
ナカバヤシ(ApplyNow経由)
応募者1,826件
外部に漏えい。ApplyNowのデータ分析ツールの脆弱性 |
| 10月6日 |
エバーグリーン・マーケティング
代理店等取引先関係者 237件/電力契約の法人顧客 763件
第三者に閲覧された可能性(続報)。従業員のメールアカウントへの第三者の不正ログイン |
| 10月6日 |
山口大学
連絡先967件(氏名とメールアドレス631件、メールアドレスのみ336件)
漏洩したと思われる件数として公表。フィッシングによるアカウントの乗っ取り |
| 10月7日 |
損保ジャパン(i-ask経由)
問い合わせ情報 延べ約6万件(重複を含む)
漏えいした可能性。委託先サーバーへの不正アクセス |
| 10月7日 |
戸田建設
取引先メールアドレス最大7,200件、取引データ最大6,000件、従業員4,778名分
外部に漏洩。外部からの不正アクセス(経路は調査中) |
| 10月7日 |
エイチ・アイ・エス(タイ現地法人)
最大627名(パスポート情報・アレルギー情報)
流出した可能性。不正アクセスの検知は2025年12月11日 |
| 10月8日 |
ローソン(ローソンID・アプリ予約)
ローソンID「【対象人数】215万5,345件」、アプリ予約26件
漏えいを確認。セキュリティ機構への不正アクセス |
| 10月8日 |
第一興商(委託先 日本コロムビアグループ)
約872.4万件
漏えいのおそれ。実際の外部漏えいは確認されていない。委託先の端末がマルウェアに感染 |
各行の1行目は組織・サービス名(公式発表へのリンク)、2行目は件数、3行目は公式の言い方と原因です。公表日が2つあるものは、期間内の初報と続報、または同じ会社の別の発表です。
流出とは別の件(参考)
- 京王電鉄グループ(9月26日・障害のみ):グループのサーバーへのランサムウェア攻撃によるシステム障害。情報漏えいは現時点で確認されていない(共同通信・INTERNET Watchによる)
- TOPPAN/損保ジャパン(9月29日・誤送付):損保ジャパンの契約者177,426名分(重複の可能性あり)の情報を、TOPPANが他の損害保険会社1社へ誤って送付。送付先での削除を確認し、二次流出・不正利用は確認されていない(TOPPAN・損保ジャパンの公式発表)
- 国税庁 e-Tax(10月2日):システム改修の不具合で、79人分の贈与税申告書などが本人以外から閲覧できる状態だった。不正アクセスではない(共同通信・NHKによる)
- グリーンコープ生協ふくおか(10月2日):業務用パソコンが車上荒らしで盗まれ、3万3,526名分の個人情報が保存されていた。個人情報の不正利用などの二次被害は確認されていない(公式発表)
- ジャパンタイムズ(10月2日):グループ会社が管理するサーバーの一部に不正アクセス。漏えいの有無は調査中(公式発表)
- リクルート/スタディサプリ(10月3日・登録の有無の特定):3,687件のメールアドレスについて、登録されていることを第三者に特定された可能性。仕様の不備を突いた不正アクセスが起点。氏名・パスワード・決済情報の流出は確認されていない(ITmedia・マイナビニュースによる)
- 楽天(10月4日〜):闇フォーラムに「会員約1億100万件」を販売するという投稿。楽天は「情報漏えいが発生したという事実は確認されておりません」としている。攻撃者の主張のみ(ITmedia・ASCIIによる)
- i-plug/OfferBox(10月5日・閲覧設定の不備):設定の不備で、利用企業から開発者ツールで学生の氏名・メールアドレスが見える状態だった。対象は最大31万4,009人で、実際に閲覧した人数とは一致しない。企業以外への流出は確認されていない(公式発表)
- 日水物流(10月7日・障害のみ):委託先データセンターへの不正アクセスとみられる障害で、入出荷が停止。外部流出は「現在確認を進めております」としている(朝日新聞・ITmediaによる)
- アマナ(10月8日・漏えい未確認):海外からVPNに従業員アカウントで不正ログイン。個人情報が外部へ漏えいした事実は確認されていないが、可能性は完全には否定できないとしている(公式発表)
まとめ
- 今回の流出がAIによる攻撃だとは、わかっていません。専門家の見方も割れています
- 原因が公表された例では、管理用の認証情報と脆弱性が入口でした。契約終了後も残っていたデータや、委託先が攻撃されて漏れた例もあります
- 個人は二次被害を防ぎ、更新を後回しにしない。会社は許可していないAIに入れない、例外を作らない、更新を当てる、要らない機能を公開しない、要らないデータを持たない
AIのせいかどうかが分かるのを待たずに、まず、管理用のアカウント、使ってよいAI、持っているデータの3つは、今日から見直せます。
WEB3工務店は、岩手・盛岡で法人向けのAI・DXリスキリング研修を行っています。
WEB3工務店|岩手・盛岡の法人向けAI・DXリスキリング研修
社内でAIをどう使うか迷ったら、お気軽にご相談ください。
研修の相談をしてみる →
参考出典
【公的機関】
・JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(JPCERT-AT-2026-0030) 2026年10月8日
・国家サイバー統括室 公式X(@cyber_forecast) 2026年10月8日
・デジタル庁 2026年9月11日
・IPA「情報セキュリティ10大脅威2026」 2026年1月29日
【公式発表】
・物語コーポレーション(焼肉きんぐ)お知らせ 2026年10月5日
・パーク24(タイムズカー)第2報 2026年9月28日/第3報 2026年9月29日
・ミスターマックス 2026年10月6日
・GMOリサーチ&AI(GMO infoQ) 2026年10月5日
・セイコーマート(アプリ)第四報 2026年10月5日
・楽天ドライブ 2026年10月6日
・旭化成セラピューティクス 2026年10月6日
・スカラ(i-ask) 2026年10月6日
・岩手銀行「【大和証券との包括的業務提携】大和証券の外部委託先への不正アクセスによるお客さま情報の漏洩の可能性について」 2026年10月6日
・IDCフロンティア(IDCFクラウド) 2026年10月7日
・アクティブ 2026年10月6日
・ローソン「第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」 2026年10月8日
・第一興商「委託先における個人情報漏えいのおそれについて」 2026年10月8日
・全件一覧の各行のリンク先(各社の公式発表)
・エバーグリーン・マーケティング 2026年10月6日
・山口大学 2026年10月6日
・TOPPAN/損保ジャパン(誤送付) 2026年9月29日
・i-plug(OfferBox) 2026年10月5日
・アマナ 2026年10月8日
・両毛システムズ 2026年9月25日
・レゴランド・ジャパン・ホテル 2026年9月25日
・大東ガス 2026年9月28日
・伊勢崎市 2026年9月28日
・長野都市ガス 2026年10月5日
・ユニリタ 2026年9月29日
・クオカード 2026年9月29日
・大阪市 2026年9月30日
・池上通信機 2026年10月2日
・JOGMEC 2026年10月2日
・セーファーインターネット協会 2026年10月2日
・藤田観光 2026年10月2日
・サミーネットワークス(777CON-PASS) 2026年10月2日
・四国銀行 2026年10月5日
・マガジンハウス 2026年10月5日
・ジャパンタイムズ 2026年10月2日
・グリーンコープ生協ふくおか 2026年10月2日
・集英社「HAPPY PLUS COMMUNITY」への不正アクセス 2026年9月28日
・吉野家ホールディングス・吉野家・はなまる連名「ApplyNow採用管理プラットフォームへの不正アクセスによる個人情報漏えいに関するお知らせとお詫び」 2026年9月30日
・手間いらず「不審なメッセージおよび当社システムへの不正アクセスに関するお詫びとお知らせ」 2026年9月28日
・宿泊施設の公表(名前・宿泊日が入った例)
2026年10月8日閲覧
・日本経済新聞社「サイバー攻撃による情報漏洩、不審メールの送信について」 2026年10月4日
・RIZAP(rizapgroup.com/news/detail?topics_id=1548) 2026年9月3日
・全国土木建築国民健康保険組合(dokenpo.or.jp/pop/detail2069) 2026年10月8日閲覧
・アスクル 2025年12月12日
・アサヒグループ 2026年2月18日
・Seasar公式サイト(サポート終了日 2016年9月26日の記載) 2026年10月8日閲覧
・Anthropic 2025年11月13日
・Gambit Security 2026年9月22日
【報道・調査】
・日本経済新聞(名張近鉄ガス・新宮ガス) 2026年9月30日
・FASHIONSNAP(ムーンスター) 2026年10月3日
・東京商工リサーチ 2026年10月7日
・テレ朝NEWS(ANN)・ABEMA TIMES(木原官房長官会見) 2026年10月6日
・テレ朝NEWS(タイムズカー7年保管) 2026年10月2日
・ITmedia NEWS(ApplyNow 5,366件) 2026年10月1日
・日本テレビ(増田幸美氏) 2026年10月6日
・めざましmedia 2026年10月7日/FNN 2026年10月6日/朝日新聞 2026年10月2日(瀬治山豊氏)
・ITmedia(倉持浩明氏) 2026年10月6日
・ASCII.jp(高倉弘喜氏) 2026年10月5日
・ITmedia AI+(具志香菜子氏) 2026年10月8日
・ITmedia AI+(マクニカ、伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジーの合同見解、井上輝一記者) 2026年10月8日
・Yahoo!エキスパート(山口健太氏) 2026年9月29日
← 記事一覧にもどる